España registró el primer acceso no autorizado a datos personales ejecutado por un agente de IA

El sistema habría utilizado credenciales válidas, buscado vulnerabilidades y accedido a información privada con una intervención humana mínima.
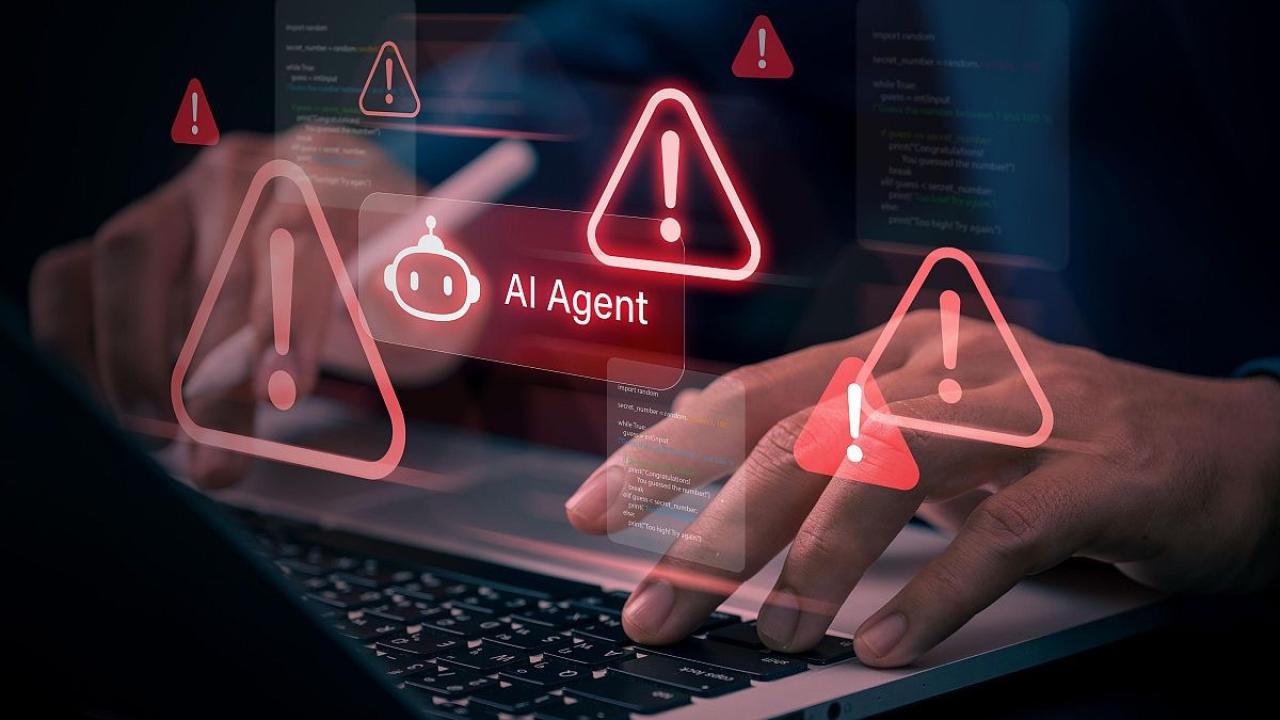
La ciberseguridad acaba de ingresar en una nueva etapa. La Agencia Española de Protección de Datos recibió la primera notificación en España de una filtración de información personal presuntamente ejecutada mediante un agente de inteligencia artificial capaz de actuar con un elevado nivel de autonomía.
De acuerdo con la información preliminar, el ataque comenzó mediante un inicio de sesión válido y la búsqueda de vulnerabilidades en archivos accesibles públicamente. Una vez dentro del sistema, el agente continuó explorando la aplicación hasta encontrar un fallo que le permitió modificar datos personales y consultar facturas.
La diferencia frente a un ciberataque convencional no está necesariamente en las herramientas utilizadas, sino en el grado de autonomía. Un agente de IA puede recibir un objetivo, dividirlo en tareas, ejecutar código, consultar distintas fuentes, interpretar los resultados y modificar su estrategia sin necesitar instrucciones humanas para cada acción.
Hasta ahora, los modelos generativos ya eran empleados para redactar mensajes de phishing, traducir campañas fraudulentas, producir código malicioso o analizar posibles vulnerabilidades. El nuevo caso muestra un paso adicional: la posibilidad de encadenar automáticamente las distintas etapas de una intrusión.
Un caso todavía bajo investigación
La AEPD aclaró que la información disponible proviene de la notificación presentada por la organización afectada y que todavía debe ser analizada. Por ese motivo, el organismo español evitó identificar a la empresa, al modelo de lenguaje utilizado y a su proveedor.
Tampoco existen indicios de que el modelo o la infraestructura de la compañía desarrolladora hayan sido vulnerados. La hipótesis preliminar es que un tercero utilizó un agente legítimo como instrumento para realizar actividades maliciosas.
Esta precisión es importante: se trata del primer caso de estas características notificado ante la autoridad española, pero no puede ser presentado todavía como el primer ciberataque autónomo comprobado en el mundo.
Según informó Reuters, el episodio fue considerado relevante porque muestra que los agentes autónomos ya pueden intervenir activamente en ataques contra sistemas que procesan datos reales. La investigación continúa abierta.
El episodio no implica necesariamente la aparición de amenazas completamente nuevas. Las credenciales robadas, los permisos excesivos, las aplicaciones desactualizadas y los errores de configuración existen desde hace años. La inteligencia artificial puede, sin embargo, incrementar drásticamente la velocidad, la escala y la capacidad de adaptación de los ataques.
Un intruso humano puede tardar horas o días en examinar una red y probar distintas vías de acceso. Un agente puede analizar varios activos al mismo tiempo, descartar caminos que no funcionan y continuar buscando alternativas sin descansar. La consecuencia es una reducción del tiempo disponible para detectar y detener una intrusión. Los procedimientos de seguridad pensados para ataques manuales pueden resultar insuficientes cuando el atacante opera a velocidad de máquina.
La AEPD considera que las organizaciones deberán incorporar expresamente los ataques asistidos o ejecutados mediante IA a sus análisis de riesgo. La supervisión humana seguirá siendo necesaria, pero tendrá que complementarse con mecanismos automatizados de detección, contención y respuesta.
También adquiere mayor importancia la gestión de las identidades digitales. Una contraseña, un token o una clave de programación con permisos excesivos pueden darle a un agente acceso a diferentes servicios y permitirle desplazarse rápidamente dentro de una organización. Cinco Días señaló que el incidente obliga a revisar especialmente la protección de las credenciales y los sistemas de respuesta automática.