Reino Unido ve probable un ataque con IA contra su infraestructura crítica

El Centro Nacional de Ciberseguridad británico advierte que los atacantes podrían incorporar inteligencia artificial al software que usan para extorsionar a operadores de servicios esenciales. El pronóstico plantea un desafío que también interesa a la Argentina: cómo mantener el servicio mientras se recuperan los sistemas afectados.
El Reino Unido considera muy probable que, de aquí a 2028, un ataque de ransomware contra su infraestructura crítica utilice software malicioso con inteligencia artificial. El Centro Nacional de Ciberseguridad británico (NCSC) publicó la evaluación este martes 3 de noviembre en su informe anual. La agencia describe una amenaza para los próximos dos años; no anunció una intrusión de ese tipo en una instalación determinada.
El ransomware es una forma de extorsión digital. Los atacantes pueden cifrar archivos e impedir que una organización los use, o amenazar con divulgar información robada si la víctima no paga. La novedad de la advertencia británica está en dónde intervendría la IA: el escenario contempla que forme parte del propio programa malicioso. Es un paso distinto de usar un asistente para redactar un correo engañoso, y no exige que la operación entera sea autónoma.
El NCSC dedica una evaluación separada a China. A juicio del organismo, es el Estado mejor posicionado para emplear IA en operaciones contra infraestructura crítica y otros objetivos estratégicos. Esa afirmación se refiere a capacidades estatales. El informe no identifica a Beijing como responsable del ataque de extorsión que considera probable.
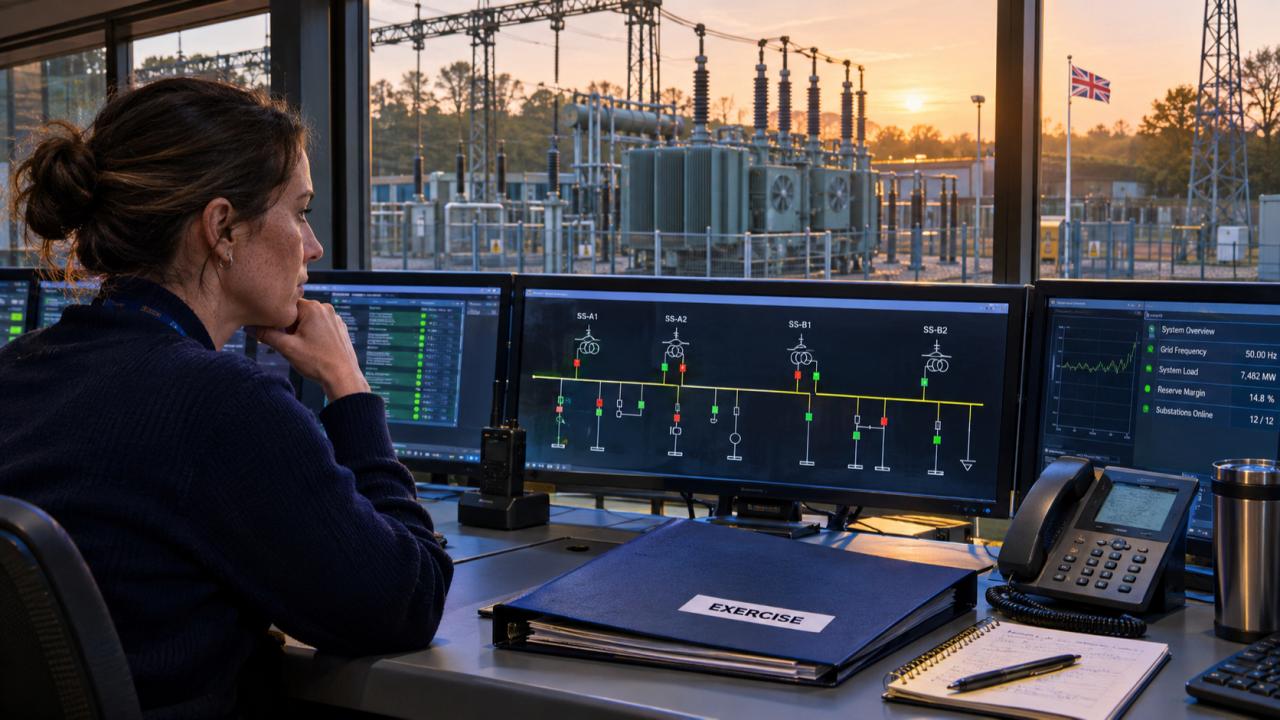
Para la Argentina, la advertencia británica sirve como punto de partida para un ejercicio concreto. En una distribuidora eléctrica, perder acceso al sistema de facturación y perder el control de una subestación tienen consecuencias muy distintas. Un simulacro puede poner a prueba si los operadores logran aislar la red comprometida, mantener el suministro y recuperar los sistemas a partir de copias de respaldo. El dato más útil para quien dirige el servicio es cuánto tiempo lleva hacerlo en la práctica.