Qué medidas de seguridad podrían haber evitado el millonario robo a Binance
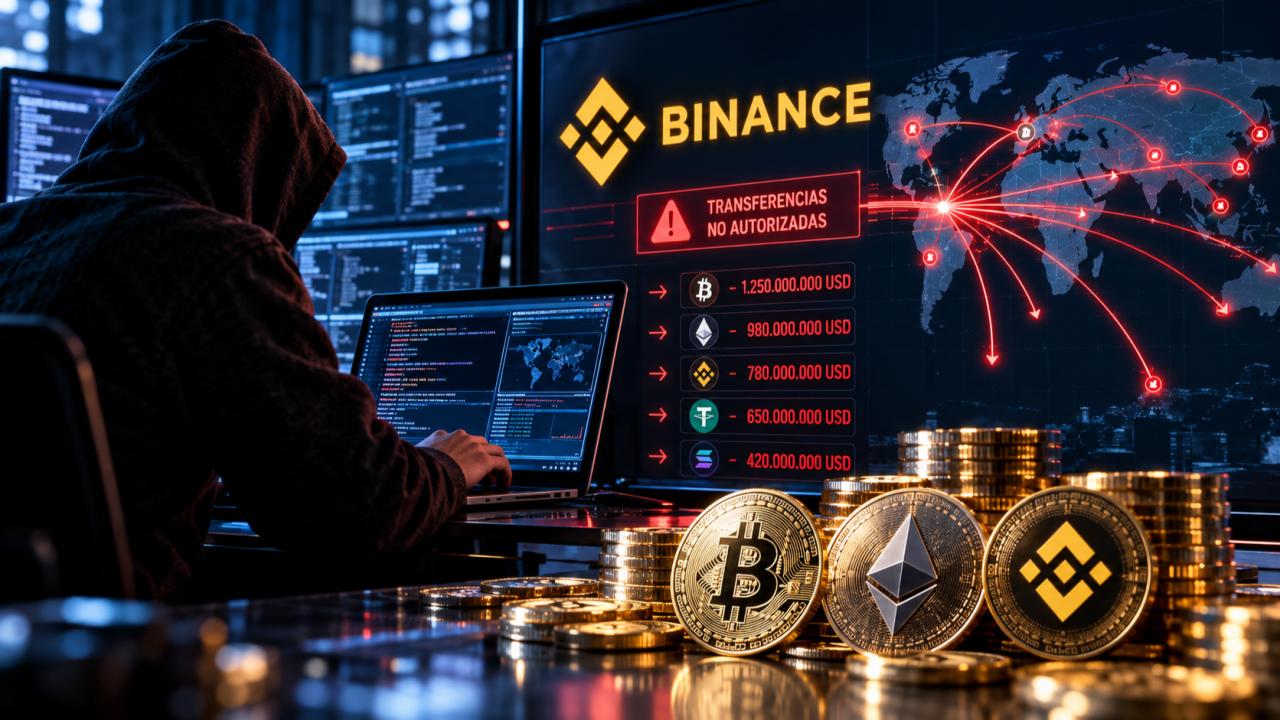

El ataque contra Binance, que habría comprometido unos US$ 6.300 millones en criptomonedas, expuso los riesgos de una infraestructura financiera. La combinación de controles de acceso, firmas independientes, límites automáticos y monitoreo en tiempo real podría haber impedido o reducido considerablemente el impacto del incidente.
El robo de criptomonedas que sufrió Binance a fines de octubre de 2026 abrió un debate sobre la seguridad de las plataformas financieras digitales. Más allá de la magnitud económica del ataque, el episodio plantea una pregunta central: ¿qué mecanismos de protección deberían haber estado funcionando para impedir que un atacante movilizara miles de millones de dólares en cuestión de minutos?
Los sistemas financieros modernos necesitan una arquitectura de seguridad compuesta por múltiples barreras independientes, capaces de detectar, bloquear y contener operaciones fraudulentas incluso cuando alguno de sus componentes tecnológicos resulta comprometido.
De acuerdo con la información preliminar difundida sobre el incidente, el ataque podría haberse originado en la computadora de un ingeniero de DevOps, un área responsable de administrar y automatizar infraestructura tecnológica. Los investigadores también identificaron posibles abusos de mecanismos de autorización de transacciones y movimientos de fondos a través de diferentes redes blockchain.
Aunque todavía se necesita una investigación forense definitiva para determinar cuáles fueron las fallas concretas, el episodio permite identificar siete medidas de ciberseguridad que podrían haber prevenido el robo o limitado significativamente sus consecuencias.
Zero Trust: impedir que una computadora comprometida abra las puertas del sistema financiero
Una de las primeras barreras que podría haber dificultado el ataque es el modelo de seguridad conocido como Zero Trust, que establece que ningún usuario, dispositivo o servicio debe considerarse confiable automáticamente, incluso cuando opera dentro de la infraestructura de una organización.
Bajo este principio, cada solicitud de acceso debe verificarse y los permisos deben limitarse a las funciones estrictamente necesarias. En una plataforma como Binance, la computadora de un ingeniero no debería disponer, por sí sola, de capacidades suficientes para acceder a sistemas que autorizan transferencias de activos digitales.
La implementación de controles de acceso privilegiado, autenticación resistente al phishing y aislamiento de los entornos críticos podría haber impedido que una intrusión inicial se transformara en una operación financiera fraudulenta.
Firmas múltiples: evitar que una sola autorización permita transferir millones
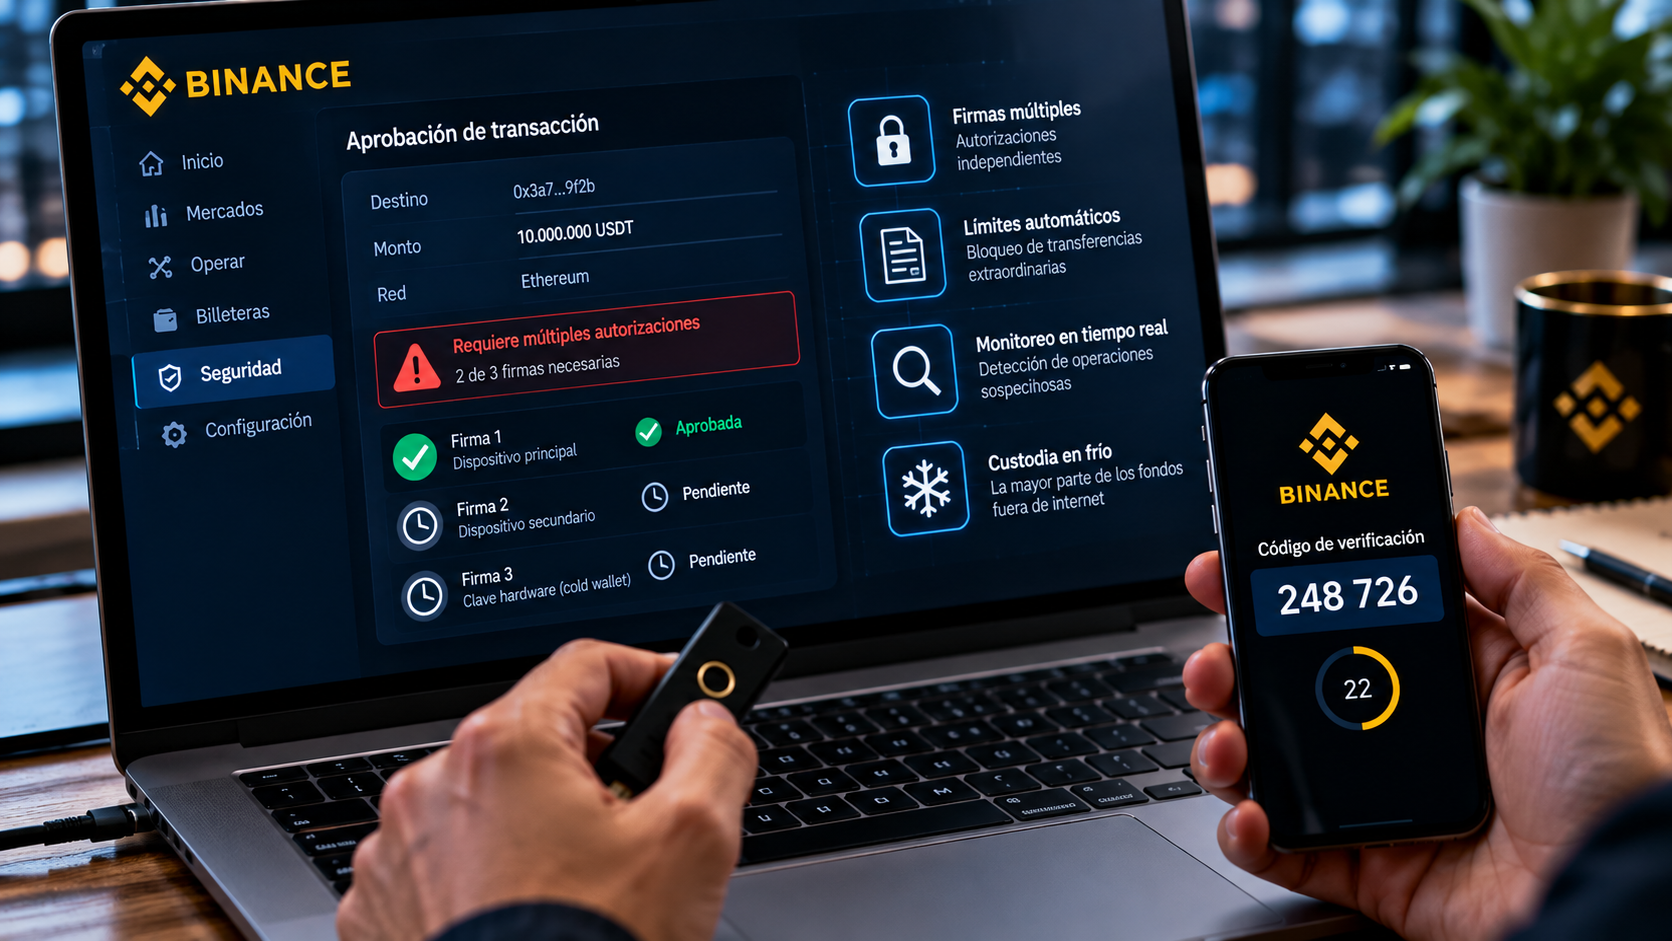
Otra medida fundamental es la utilización de sistemas de firmas múltiples, conocidos como multisignature o multisig, combinados con políticas de aprobación independientes. Estos mecanismos exigen que determinadas operaciones sean autorizadas por diferentes claves, dispositivos o responsables antes de ejecutarse.
Por ejemplo, una transferencia de gran volumen podría requerir la aprobación de varios sistemas separados, de manera que el control de una única credencial no resulte suficiente para movilizar los fondos. Sin embargo, no alcanza con exigir varias firmas si todas pueden obtenerse desde la misma infraestructura comprometida. La verdadera protección depende de que las autorizaciones sean independientes y estén sujetas a políticas que el atacante no pueda modificar.
En el caso de Binance, una arquitectura de autorización distribuida y correctamente aislada podría haber constituido una barrera adicional frente al compromiso de los sistemas operativos.
Límites automáticos: bloquear transferencias extraordinarias antes de que se ejecuten
Uno de los aspectos más relevantes del ataque fue la velocidad con la que se habrían movilizado los activos. Los análisis preliminares indican que una parte sustancial de las transferencias se realizó durante un período aproximado de veinte minutos. Esta característica plantea interrogantes sobre los mecanismos de control de volumen y velocidad de las operaciones.
Las plataformas financieras pueden establecer límites máximos de transferencia por operación, por billetera, por período de tiempo y por destinatario. Cuando una transacción supera determinados umbrales, el sistema puede exigir autorizaciones adicionales, establecer períodos de espera o suspender preventivamente la operación. También pueden implementarse límites agregados para impedir que un atacante evada las restricciones dividiendo una transferencia extraordinaria en cientos de movimientos más pequeños.
Control de autorizaciones criptográficas: impedir que una firma legítima habilite un robo
Uno de los aspectos técnicos más importantes de la investigación está relacionado con el posible abuso de autorizaciones vinculadas con EIP-7702, una funcionalidad de Ethereum que permite delegar capacidades de ejecución de determinadas cuentas a código programable. El problema no reside necesariamente en una vulnerabilidad del protocolo, sino en la posibilidad de que un atacante consiga que una cuenta autorice una operación que posteriormente sea utilizada con fines fraudulentos.
Para reducir este riesgo, las plataformas deben implementar políticas que identifiquen autorizaciones inesperadas, contratos no aprobados, delegaciones de privilegios y solicitudes de firma que no correspondan con el funcionamiento habitual. Además, las operaciones especialmente sensibles deberían ser verificadas por sistemas independientes capaces de analizar su contenido antes de permitir su ejecución.
Este punto resulta central porque una transacción puede ser criptográficamente válida y, al mismo tiempo, representar una operación fraudulenta. La seguridad no debe limitarse a comprobar que una firma es auténtica. También debe verificar que la operación haya sido autorizada conforme a las políticas financieras y operativas de la organización.
Inteligencia artificial para detectar movimientos sospechosos en tiempo real
El monitoreo automatizado constituye otra herramienta fundamental para prevenir ataques contra plataformas financieras. Los sistemas de detección basados en inteligencia artificial pueden analizar grandes volúmenes de transacciones e identificar comportamientos que se apartan de los patrones habituales.
Entre las señales que deberían generar alertas se encuentran los retiros extraordinarios, la aparición de destinatarios desconocidos, las operaciones simultáneas desde diferentes redes blockchain y los cambios inesperados en los permisos de una billetera. También pueden detectar secuencias de operaciones aparentemente normales que, consideradas en conjunto, representan un comportamiento anómalo.
Sin embargo, la detección por sí sola no resulta suficiente. Para que estos sistemas tengan capacidad preventiva, deben estar conectados con mecanismos capaces de suspender transacciones, bloquear autorizaciones y activar procedimientos de respuesta inmediata. En el caso de Binance, una herramienta que identificara la concentración de transferencias y pudiera detener nuevas operaciones habría ofrecido una oportunidad adicional de contención.
Separación de las billeteras: evitar que una intrusión afecte a toda la plataforma
Otro principio fundamental de la ciberseguridad es la segmentación de infraestructura. En las plataformas de criptomonedas, esto implica mantener separados los sistemas responsables de administrar activos, autorizar operaciones y ejecutar transacciones en diferentes redes blockchain.
Si un atacante compromete un componente, la arquitectura debería impedir que ese acceso pueda extenderse automáticamente hacia otros sistemas. La utilización de entornos independientes de firma, controles específicos para cada blockchain y políticas de acceso diferenciadas permite reducir el impacto potencial de una intrusión. Esta estrategia es especialmente importante para plataformas globales que administran activos distribuidos en múltiples redes.
Custodia en frío: mantener fuera de internet la mayor parte de los fondos
Una de las medidas tradicionales de protección en el mercado de criptomonedas consiste en utilizar billeteras de almacenamiento en frío, conocidas como cold wallets. A diferencia de las billeteras conectadas permanentemente a internet, estos sistemas mantienen las claves de firma fuera de los entornos operativos expuestos a ataques remotos.
Las plataformas necesitan conservar una parte de sus activos en billeteras operativas para procesar depósitos y retiros cotidianos. Sin embargo, mantener grandes volúmenes de fondos disponibles para transferencias inmediatas aumenta la exposición ante incidentes. Una estrategia de custodia adecuada debería limitar el capital disponible en billeteras conectadas, establecer procedimientos independientes para movilizar reservas y exigir controles adicionales cuando se necesiten transferir fondos desde sistemas de almacenamiento en frío.
Esta medida no elimina todos los riesgos, pero puede reducir significativamente la cantidad de activos que un atacante consigue sustraer durante una intrusión.
Fuentes de referencia: Binance, TRM Labs, CoinDesk y Reuters para la información preliminar del incidente; NIST SP 800-207 para el modelo Zero Trust; documentación técnica de Ethereum para EIP-7702.