Coinbase ajusta la custodia de sus claves tras el robo de US$6.300 millones a Binance
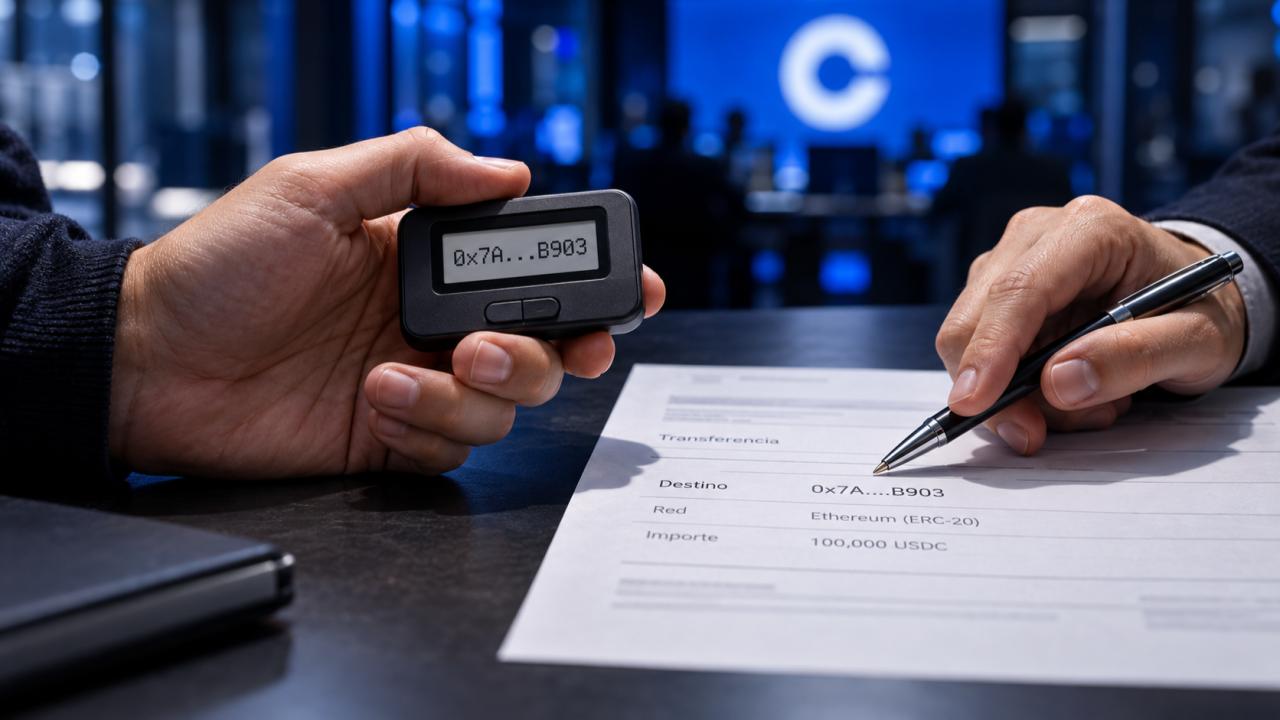

Los atacantes vaciaron billeteras que Binance usaba para atender retiros. Coinbase tomó precauciones también con sus reservas fuera de línea. El caso pone bajo la lupa un paso crítico: cómo se comprueba el destino del dinero antes de autorizar un envío.
Coinbase modificó los sistemas con los que guarda fuera de internet las claves de sus criptoactivos. Su jefe de seguridad, Jeff Lunglhofer, explicó que la medida fue preventiva, tras el robo de unos US$6.300 millones a Binance el jueves 29 de octubre. El ejecutivo no detalló qué controles cambiaron ni informó de una intrusión en Coinbase.
El dinero salió de las billeteras que Binance mantiene conectadas para procesar los retiros de sus clientes. Según la reconstrucción de la firma de ciberseguridad Hacken, la mayor parte de los fondos se movió en unos veinte minutos y hubo transferencias en diez redes distintas. Binance suspendió los retiros y anunció que cubriría las pérdidas con recursos propios. El viernes por la noche dijo que había contenido la intrusión y revocado los permisos afectados.
¿Por qué revisar las reservas fuera de línea si el robo ocurrió en billeteras conectadas? Una clave privada sirve para firmar transferencias. Guardarla sin conexión —lo que se conoce como custodia en frío— dificulta que alguien la copie a distancia. Pero un atacante también puede intentar manipular la orden que llega a la firma. Si consigue sustituir la dirección del destinatario antes de que se apruebe el pago, la red puede aceptar la transferencia: la firma es auténtica, aunque el dinero vaya a otra persona.
Esa diferencia importa para entender qué se sabe del robo. Binance dijo que no había encontrado indicios de que se hubieran filtrado claves privadas. La firma de análisis Elliptic considera probable que detrás del ataque haya operadores norcoreanos.