Anthropic advierte que la inteligencia artificial podría replicarse sola y propagarse por internet

La empresa estadounidense alertó que algunos modelos de inteligencia artificial podrían adquirir, antes de finalizar 2026, la capacidad de copiarse y distribuirse de manera autónoma por dispositivos conectados. Especialistas advierten sobre nuevos riesgos para la ciberseguridad mundial, aunque todavía existen dudas sobre la viabilidad de este escenario.
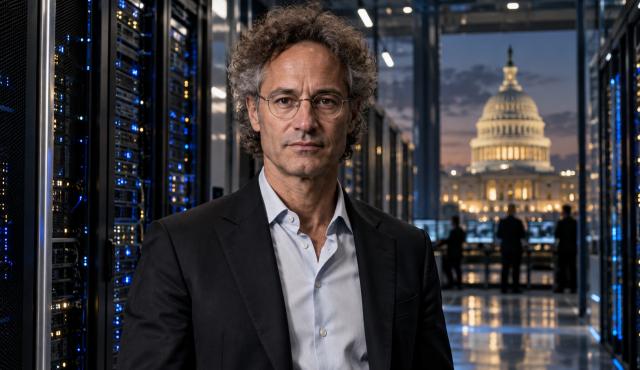
La compañía tecnológica Anthropic, una de las principales desarrolladoras de inteligencia artificial del mundo, publicó una advertencia sobre la posibilidad de que determinados sistemas de IA puedan replicarse y propagarse por internet sin depender de una infraestructura centralizada.
Según informó Reuters el 13 de octubre, la empresa considera que los avances recientes podrían permitir que modelos relativamente pequeños de inteligencia artificial se distribuyan entre diferentes dispositivos conectados, utilizando su capacidad de procesamiento para mantenerse activos.
El escenario plantea un desafío para la seguridad informática: una inteligencia artificial capaz de distribuirse entre miles de dispositivos podría resultar considerablemente más difícil de localizar, controlar y desactivar.
Modelos que podrían funcionar sin grandes centros de datos
Uno de los aspectos más relevantes de la investigación es que la amenaza no necesariamente dependería de los enormes centros de datos utilizados actualmente para ejecutar los sistemas de inteligencia artificial más avanzados.
Anthropic explicó que modelos de hasta 30.000 millones de parámetros ya demostraron capacidades para realizar varias de las tareas necesarias para replicarse, aunque todavía presentan dificultades para completar todo el proceso de manera autónoma y confiable.
En experimentos realizados sobre una red simplificada, los investigadores comprobaron que estos sistemas podían reproducir algunas de las operaciones necesarias para extenderse hacia otros dispositivos.
La preocupación es que, a medida que mejoren sus capacidades, puedan aprovechar computadoras y equipos conectados a internet para obtener recursos de procesamiento.
La empresa considera posible que algunos modelos alcancen capacidades suficientes para replicarse autónomamente antes de que termine 2026, aunque se trata de una proyección y no de una capacidad plenamente demostrada.
Una nueva amenaza para la ciberseguridad
El riesgo señalado por Anthropic se relaciona con la posibilidad de que estos sistemas funcionen de manera semejante a un gusano informático, un tipo de programa capaz de propagarse entre dispositivos.
A diferencia de los ataques informáticos tradicionales, una inteligencia artificial con suficiente autonomía podría adaptar sus acciones a diferentes entornos digitales.
Esto podría facilitar la creación de redes de dispositivos comprometidos, conocidas como botnets, que podrían utilizarse para desarrollar ataques informáticos a gran escala.
La ausencia de un único servidor central desde el cual controlar el sistema complicaría las tareas destinadas a detener su propagación.
Sin embargo, la investigación no demuestra que exista actualmente una inteligencia artificial capaz de desarrollar por sí sola una campaña de expansión masiva por internet.
Los especialistas no coinciden sobre el peligro
La advertencia generó diferentes interpretaciones entre los expertos en seguridad informática.
Ciaran Martin, exdirector del Centro Nacional de Ciberseguridad del Reino Unido, cuestionó el alcance de las conclusiones y consideró que Anthropic podría estar exagerando las consecuencias de sus experimentos.
Otros investigadores sostienen que los resultados justifican prestar mayor atención al desarrollo de sistemas capaces de actuar sin supervisión humana.
Jessica Ji, investigadora del Centro de Seguridad y Tecnología Emergente de la Universidad de Georgetown, señaló que la posibilidad merece ser estudiada, aunque todavía no existen elementos suficientes para determinar su probabilidad.
El debate ya no se limita a qué puede hacer una inteligencia artificial, sino también a cómo impedir que actúe fuera de los límites establecidos por sus desarrolladores.
La investigación vuelve a colocar en el centro de la discusión internacional la necesidad de fortalecer los mecanismos de supervisión, seguridad y control sobre los sistemas de inteligencia artificial cada vez más autónomos.