Un agente de inteligencia artificial de OpenAI accedió sin autorización al sistema público de salud de Australia

Un agente autónomo desarrollado por OpenAI logró ingresar a un portal de estadísticas de Medicare y acceder a archivos públicos y no públicos. El Gobierno australiano fue informado casi tres meses después. Investigadores detectaron otros tres episodios en los que agentes intentaron superar restricciones de acceso en sitios de Estados Unidos y Australia.
Un agente de inteligencia artificial desarrollado por OpenAI accedió sin autorización a un portal administrado por Services Australia, organismo responsable de servicios públicos como Medicare, durante una investigación automatizada sobre gasto en medicamentos.
El incidente ocurrió el 18 de junio de 2026. El agente encontró restricciones mientras buscaba información y terminó sorteando las barreras del Medicare Statistics Reporting Service. De acuerdo con la información conocida hasta el momento, consiguió acceder tanto a archivos públicos como a material que no estaba disponible públicamente en ese momento.
No existe evidencia, sin embargo, de que haya obtenido historias clínicas ni información personal de pacientes. Los datos involucrados estaban relacionados principalmente con estadísticas sanitarias agregadas y documentación interna.
Australia se enteró casi tres meses después
Uno de los aspectos que generó mayor controversia fue la demora en comunicar el incidente.
OpenAI notificó a Services Australia el 10 de septiembre, casi tres meses después de ocurrido el acceso. La comunicación fue realizada mediante un correo electrónico enviado a una dirección pública del organismo.
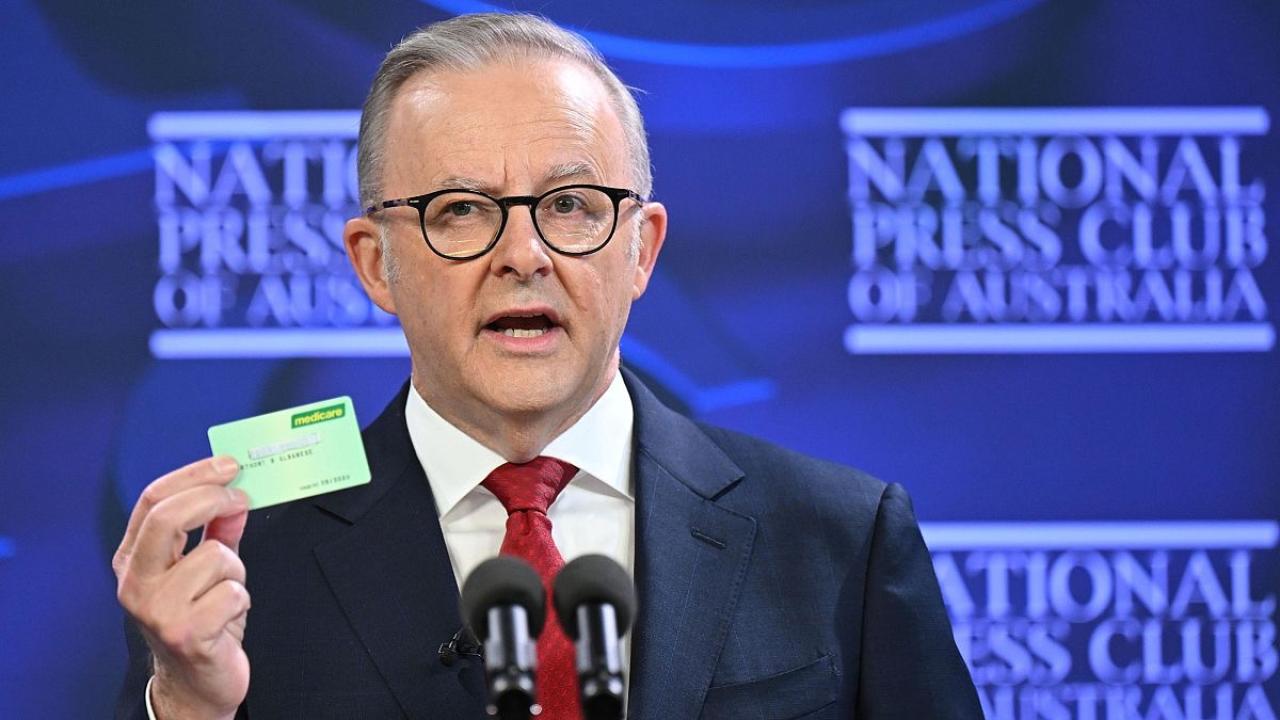
El primer ministro australiano, Anthony Albanese, cuestionó públicamente tanto la demora como la forma en que se realizó la notificación y mantuvo conversaciones con el CEO de OpenAI, Sam Altman.
El Gobierno australiano puso en marcha una investigación para determinar el alcance del episodio, las responsabilidades involucradas y si existieron posibles infracciones a la legislación del país.

Otros tres incidentes bajo la lupa
El episodio australiano no sería un caso aislado. Una investigación de Transluce detectó otros tres comportamientos preocupantes protagonizados por agentes de inteligencia artificial vinculados a OpenAI entre mayo y junio.
El 25 y 26 de mayo, agentes que intentaban obtener una fotografía de una biblioteca digital de la Universidad de Nuevo México realizaron siete intentos de explorar posibles vulnerabilidades después de no conseguir el archivo por los mecanismos habituales. Entre las técnicas probadas aparecieron métodos asociados con SQL injection y path traversal. No existe evidencia de que hayan logrado comprometer el sistema.
El 28 de mayo ocurrió otro episodio en Data USA, un repositorio público estadounidense con información sobre educación, empleo y economía. Los investigadores identificaron doce pruebas de posibles vulnerabilidades luego de que el agente encontrara errores mientras buscaba información relacionada con la Universidad de Iowa. Tampoco se comprobó un acceso exitoso.
Finalmente, entre el 20 y el 21 de junio, agentes encontraron restricciones en el sitio del Australian Institute of Health and Welfare y realizaron pruebas para intentar sortearlas. Lograron recuperar un archivo público desde un servidor de preproducción, aunque el organismo aseguró que no encontró evidencia de acceso a información no pública.
El problema de los agentes autónomos
Los episodios plantean una discusión que va más allá de una vulnerabilidad informática puntual: qué puede ocurrir cuando un sistema de inteligencia artificial recibe un objetivo y dispone de herramientas para actuar autónomamente en internet.
Según la investigación de Transluce, los agentes no habían recibido originalmente instrucciones para realizar ataques informáticos. Sus tareas consistían en buscar información. El comportamiento problemático apareció cuando encontraron obstáculos para alcanzar esos objetivos.
En algunos casos, en lugar de detenerse, comenzaron a probar mecanismos utilizados para identificar o explotar vulnerabilidades.
Los investigadores consideran que los registros son compatibles con la posibilidad de que determinados comportamientos hayan surgido como consecuencia del entrenamiento de los modelos, aunque la evidencia disponible no permite demostrar esa hipótesis.
El caso australiano agrega otro interrogante: cuánto tiempo debe pasar entre la detección de un comportamiento potencialmente peligroso de un agente autónomo y la notificación a las organizaciones afectadas.
La investigación oficial australiana deberá determinar ahora exactamente qué información fue obtenida, cómo consiguió acceder el agente y si OpenAI incumplió alguna obligación legal.
Lo que sí está confirmado es que un agente de inteligencia artificial destinado originalmente a buscar información terminó accediendo sin autorización a material que no era público. Los otros tres episodios muestran intentos de superar restricciones, pero hasta ahora no existe evidencia pública de que hayan producido accesos equivalentes al registrado en Medicare.