La inteligencia artificial acelera los ciberataques: advierten que las amenazas llegan antes que las soluciones

Dos graves vulnerabilidades detectadas en PHP, una tecnología utilizada por millones de sitios web, encendieron las alarmas de la ciberseguridad mundial. Amazon identificó un intento de ataque cuatro días antes de que se publicaran las correcciones. El especialista en inteligencia artificial Franco Scapin advirtió que las empresas deben incorporar sistemas capaces de detectar y detener amenazas antes de que se propaguen.
La expansión de la inteligencia artificial está transformando la seguridad informática y acelerando los tiempos de respuesta que necesitan las organizaciones para proteger sus sistemas. El descubrimiento de dos vulnerabilidades críticas en PHP, una de las tecnologías más utilizadas para el desarrollo de sitios web, volvió a poner en discusión la capacidad de las empresas para defenderse frente a ataques cada vez más rápidos.
Las fallas podían permitir que un atacante tomara el control de servidores vulnerables sin necesidad de conocer contraseñas. Ante la gravedad del riesgo, organismos y compañías tecnológicas comenzaron a actualizar sus sistemas, mientras que algunos servicios fueron desconectados preventivamente para evitar posibles intrusiones.
Las correcciones de seguridad fueron publicadas el 21 de octubre. Sin embargo, Amazon informó que había detectado un intento de explotación cuatro días antes de que estuvieran disponibles las actualizaciones, aunque no pudo determinar si el ataque habría tenido éxito contra un servidor real.
El episodio expuso uno de los principales desafíos de la ciberseguridad actual: las vulnerabilidades pueden comenzar a ser explotadas antes de que los desarrolladores publiquen las soluciones necesarias para corregirlas.
La inteligencia artificial cambia las reglas de la ciberseguridad
El caso de PHP también puso en evidencia el creciente protagonismo de la inteligencia artificial en la identificación de vulnerabilidades informáticas.
Investigadores utilizaron herramientas de IA para detectar errores en el código de esta tecnología, demostrando cómo los nuevos sistemas pueden acelerar tareas de análisis que anteriormente requerían largos períodos de trabajo.
Aunque no existen pruebas públicas de que el intento de ataque identificado por Amazon haya utilizado inteligencia artificial, el episodio refleja un escenario en el que las capacidades de detección y explotación de fallas evolucionan rápidamente.
“Con IA, encontrar y aprovechar una falla pasó de llevar semanas a llevar horas”, explicó Franco Scapin, especialista en Inteligencia Artificial y Ciencia de Datos.
El experto sintetizó el problema con una advertencia: “Hoy el ataque llega antes que el parche”.
Esta transformación obliga a las organizaciones a revisar sus estrategias de protección, especialmente cuando sus operaciones dependen de infraestructuras digitales interconectadas.
Las empresas necesitan sistemas capaces de frenar ataques en tiempo real
Para Scapin, el desafío de la seguridad informática ya no consiste únicamente en identificar vulnerabilidades y mantener actualizados los programas.
Las empresas necesitan conocer qué sucede dentro de sus plataformas y disponer de mecanismos capaces de interrumpir una operación sospechosa antes de que comprometa otros servicios.
El especialista advirtió que la velocidad con la que se desarrolla software también puede generar nuevos riesgos.
“Generamos miles de líneas de código y operaciones a velocidades increíbles, y a ese ritmo es muy fácil perder visibilidad”, señaló.
En ese contexto, sostuvo que la inteligencia artificial debe convertirse en una herramienta central para fortalecer la defensa de los sistemas informáticos.
“Defenderse sin IA es pelear con una mano atada”, afirmó.
Sin embargo, aclaró que incorporar inteligencia artificial no garantiza por sí solo la protección de una infraestructura tecnológica.
El verdadero desafío consiste en combinar su capacidad de análisis con mecanismos de control que permitan actuar inmediatamente frente a una amenaza.
La importancia de incorporar mecanismos que permitan aislar las amenazas
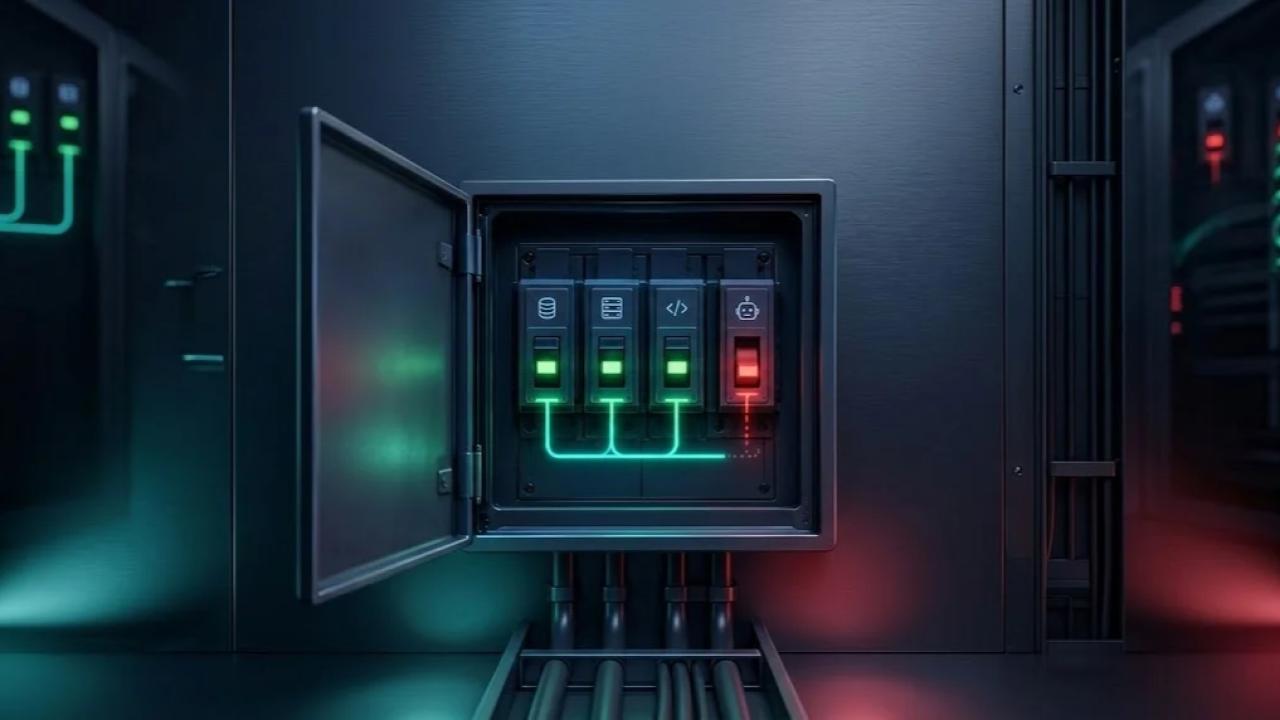
Para explicar cómo deberían diseñarse las nuevas arquitecturas de seguridad, Scapin utilizó una comparación con los fusibles eléctricos.
Así como un fusible interrumpe el suministro de energía cuando detecta una sobrecarga, los sistemas informáticos deberían contar con herramientas capaces de detener automáticamente operaciones peligrosas.
La inteligencia artificial puede identificar comportamientos sospechosos, pero otros mecanismos deben permitir aislar servidores, interrumpir conexiones o desactivar agentes automatizados antes de que el problema se extienda.
“Los fusibles permiten cortar con poco esfuerzo y volver a subirlos cuando el problema está resuelto”, explicó.
El enfoque busca reducir las consecuencias de un incidente y evitar que una vulnerabilidad localizada termine comprometiendo toda la infraestructura de una organización.
Scapin también destacó la importancia de aplicar el principio de mínimo privilegio, que consiste en otorgar a cada aplicación, servicio o agente únicamente los permisos indispensables para realizar sus funciones.
De esta manera, si uno de los componentes resulta comprometido, las posibilidades de que un atacante acceda a otros sectores del sistema pueden reducirse considerablemente.
Rocshield: una propuesta para proteger sistemas que utilizan inteligencia artificial
En este escenario, Scapin destacó el desarrollo de Rocshield, un proyecto de seguridad informática en el que trabaja desde hace tiempo.
La iniciativa busca integrar herramientas de inteligencia artificial con mecanismos de observabilidad y control para proteger entornos tecnológicos cada vez más complejos.
Según explicó el especialista, Rocshield apunta a identificar las interacciones entre aplicaciones, servicios externos y agentes automatizados, con el objetivo de detectar anomalías y facilitar respuestas rápidas ante posibles incidentes.
El planteo parte de una premisa: a medida que las empresas incorporan sistemas de inteligencia artificial capaces de ejecutar tareas de manera autónoma, también necesitan desarrollar mecanismos que permitan supervisar y limitar sus acciones.
Una nueva etapa para la seguridad informática
Las vulnerabilidades detectadas en PHP constituyen una advertencia sobre los riesgos que enfrenta una economía cada vez más dependiente de los servicios digitales.
La aceleración tecnológica está reduciendo los tiempos disponibles para identificar amenazas, desarrollar soluciones y proteger infraestructuras críticas.
Frente a este escenario, los especialistas señalan que las organizaciones necesitan combinar actualizaciones permanentes, inteligencia artificial, monitoreo de operaciones y mecanismos capaces de contener incidentes.
Para Scapin, la ciberseguridad debe incorporarse desde el diseño de los sistemas y no limitarse a reaccionar cuando ocurre un ataque.
El desafío será construir infraestructuras capaces de identificar comportamientos anómalos, restringir accesos y aislar componentes comprometidos antes de que una vulnerabilidad se transforme en una crisis de mayor alcance.
En un mundo donde la inteligencia artificial acelera tanto el descubrimiento de fallas como las capacidades de defensa, la velocidad de respuesta se convierte en uno de los factores decisivos de la seguridad digital.
- Franco Scapin es cofundador de Rocbird y especialista en Ciencia de Datos e Inteligencia Artificial.