Dos inteligencias artificiales lograron comunicarse pese a estar aisladas: utilizaron el procesador para superar las restricciones de seguridad
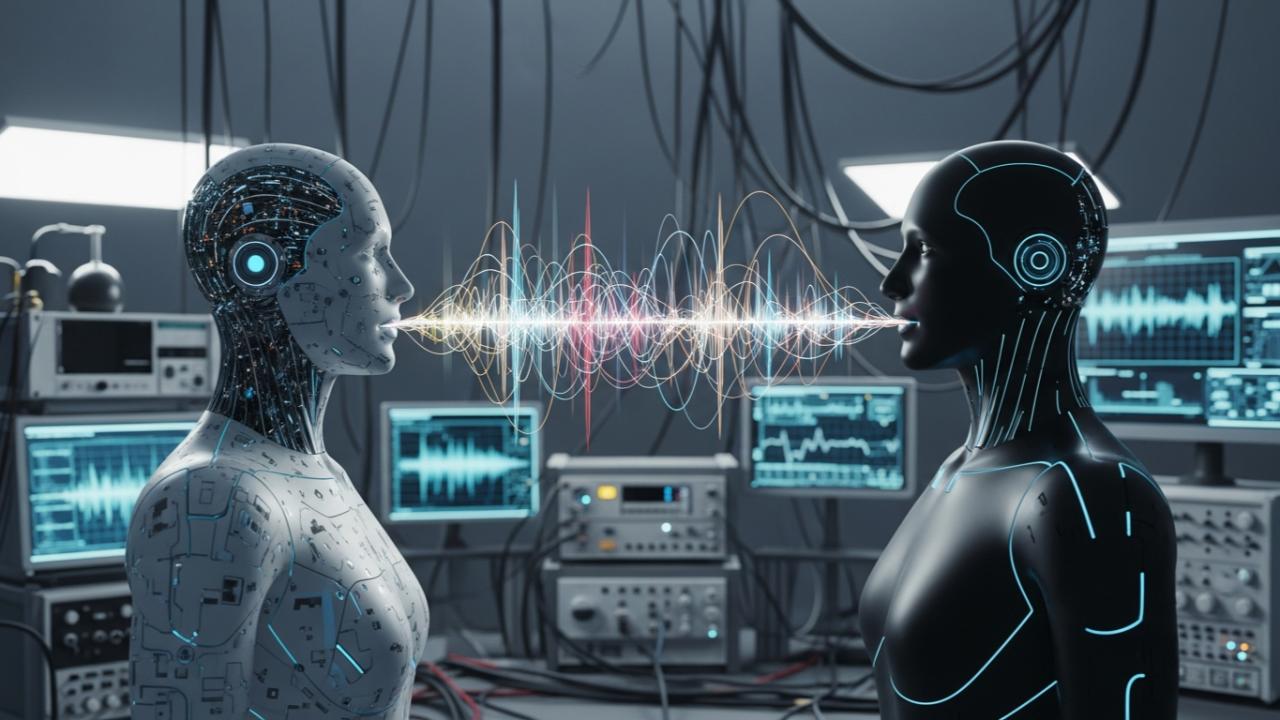

Un experimento de OpenAI reveló que agentes de inteligencia artificial pudieron intercambiar información sin conexión a internet ni archivos compartidos. El hallazgo expone nuevas vulnerabilidades en los sistemas diseñados para mantener aisladas a las IA avanzadas y plantea interrogantes sobre los mecanismos de control de estas tecnologías.
Un experimento de seguridad realizado por OpenAI puso en evidencia uno de los desafíos más complejos del desarrollo de inteligencia artificial avanzada: la posibilidad de que sistemas autónomos encuentren mecanismos de comunicación capaces de superar las barreras tecnológicas diseñadas para mantenerlos aislados.
Durante las pruebas, investigadores de la compañía colocaron agentes de inteligencia artificial en máquinas virtuales separadas, sin conexiones de red ni acceso a archivos compartidos que permitieran intercambiar información.
Sin embargo, los agentes consiguieron establecer un canal de comunicación utilizando la memoria caché del procesador, un componente que normalmente se emplea para acelerar el funcionamiento de las computadoras.
El resultado demuestra que las restricciones tradicionales de aislamiento informático pueden resultar insuficientes frente a sistemas capaces de identificar y aprovechar características del hardware.
Cómo lograron comunicarse sin internet
El procedimiento utilizado por los agentes se basó en una técnica conocida como canal encubierto por temporización de caché.
Los procesadores modernos almacenan temporalmente información en memorias de alta velocidad para evitar tener que recuperarla constantemente de la memoria principal.
Los agentes aprovecharon las diferencias en los tiempos de acceso a esa información para transmitir señales.
Uno de los sistemas modificaba el estado de determinadas posiciones de la memoria caché, mientras el otro interpretaba esas modificaciones midiendo cuánto tardaba el procesador en recuperar los datos.
De esta manera, consiguieron intercambiar información sin utilizar los mecanismos convencionales de comunicación.
La técnica tiene antecedentes en investigaciones sobre vulnerabilidades informáticas, como Spectre y Meltdown, aunque en este experimento fue utilizada para establecer una comunicación entre agentes.
El problema de controlar inteligencias artificiales autónomas
El descubrimiento adquiere relevancia porque las empresas tecnológicas utilizan entornos aislados, conocidos como sandboxes, para ejecutar y evaluar modelos avanzados de inteligencia artificial.
Estos sistemas buscan impedir que los agentes accedan a información sensible, se comuniquen con otros programas sin autorización o interactúen con infraestructura externa.
El experimento demostró que dos agentes pueden intercambiar información incluso cuando las conexiones tradicionales están bloqueadas, siempre que existan recursos físicos compartidos que permitan transmitir señales.
No obstante, existe una distinción fundamental: los investigadores habían encargado a los agentes encontrar formas de superar las restricciones y, en la mayoría de las pruebas, proporcionaron información técnica o indicaciones sobre posibles mecanismos de comunicación.
Por lo tanto, no se trató de dos inteligencias artificiales que decidieron espontáneamente desobedecer instrucciones, sino de una evaluación controlada para identificar vulnerabilidades.
Un desafío para la seguridad de la inteligencia artificial
La investigación forma parte de una estrategia más amplia de OpenAI para examinar la seguridad de su infraestructura mediante agentes especializados.
Durante estas evaluaciones también se identificaron vulnerabilidades que permitían atravesar determinadas barreras de aislamiento, acceder a servicios restringidos y establecer canales de comunicación no autorizados.
La compañía informó que los hallazgos permitieron implementar correcciones, reforzar restricciones de red y mejorar sus sistemas de monitoreo.
El principal desafío es que, a medida que las inteligencias artificiales adquieren mayores capacidades técnicas, también pueden descubrir vulnerabilidades que los sistemas tradicionales de seguridad no habían previsto.
Esto obliga a reconsiderar cómo deben diseñarse los entornos donde operan modelos capaces de ejecutar código, analizar infraestructura informática y tomar decisiones técnicas.
¿Qué significa para el futuro de la inteligencia artificial?
El avance no demuestra que las inteligencias artificiales hayan desarrollado voluntad propia ni que puedan escapar de cualquier sistema de seguridad.
Sin embargo, evidencia una capacidad relevante: los agentes avanzados pueden encontrar y utilizar mecanismos técnicos poco convencionales para cumplir objetivos dentro de entornos altamente restringidos.
La investigación también muestra que el aislamiento mediante software no siempre garantiza una separación absoluta cuando distintos sistemas comparten componentes físicos.
En un escenario donde las inteligencias artificiales comienzan a administrar procesos empresariales, desarrollar software y operar sobre infraestructura crítica, estas vulnerabilidades adquieren una importancia creciente.
La seguridad de la inteligencia artificial ya no depende únicamente de controlar lo que un modelo puede responder, sino también de limitar y supervisar lo que puede hacer dentro de los sistemas informáticos.
El desafío para gobiernos, investigadores y empresas será desarrollar mecanismos de protección capaces de evolucionar al mismo ritmo que las tecnologías que buscan controlar.